角色与权限
角色是科研系统中控制访问范围的核心机制。每个用户通过角色获得系统的访问能力。
角色的核心属性
1. 角色类型:客户端 / 管理端
| 类型 | 登录后访问 | 适用人员 |
|---|---|---|
| 客户端 | 客户端功能 | 科研人员、教师、项目负责人等 |
| 管理端 | 管理端功能 | 管理员、科研处、二级学院秘书等 |
切换角色的界面位置
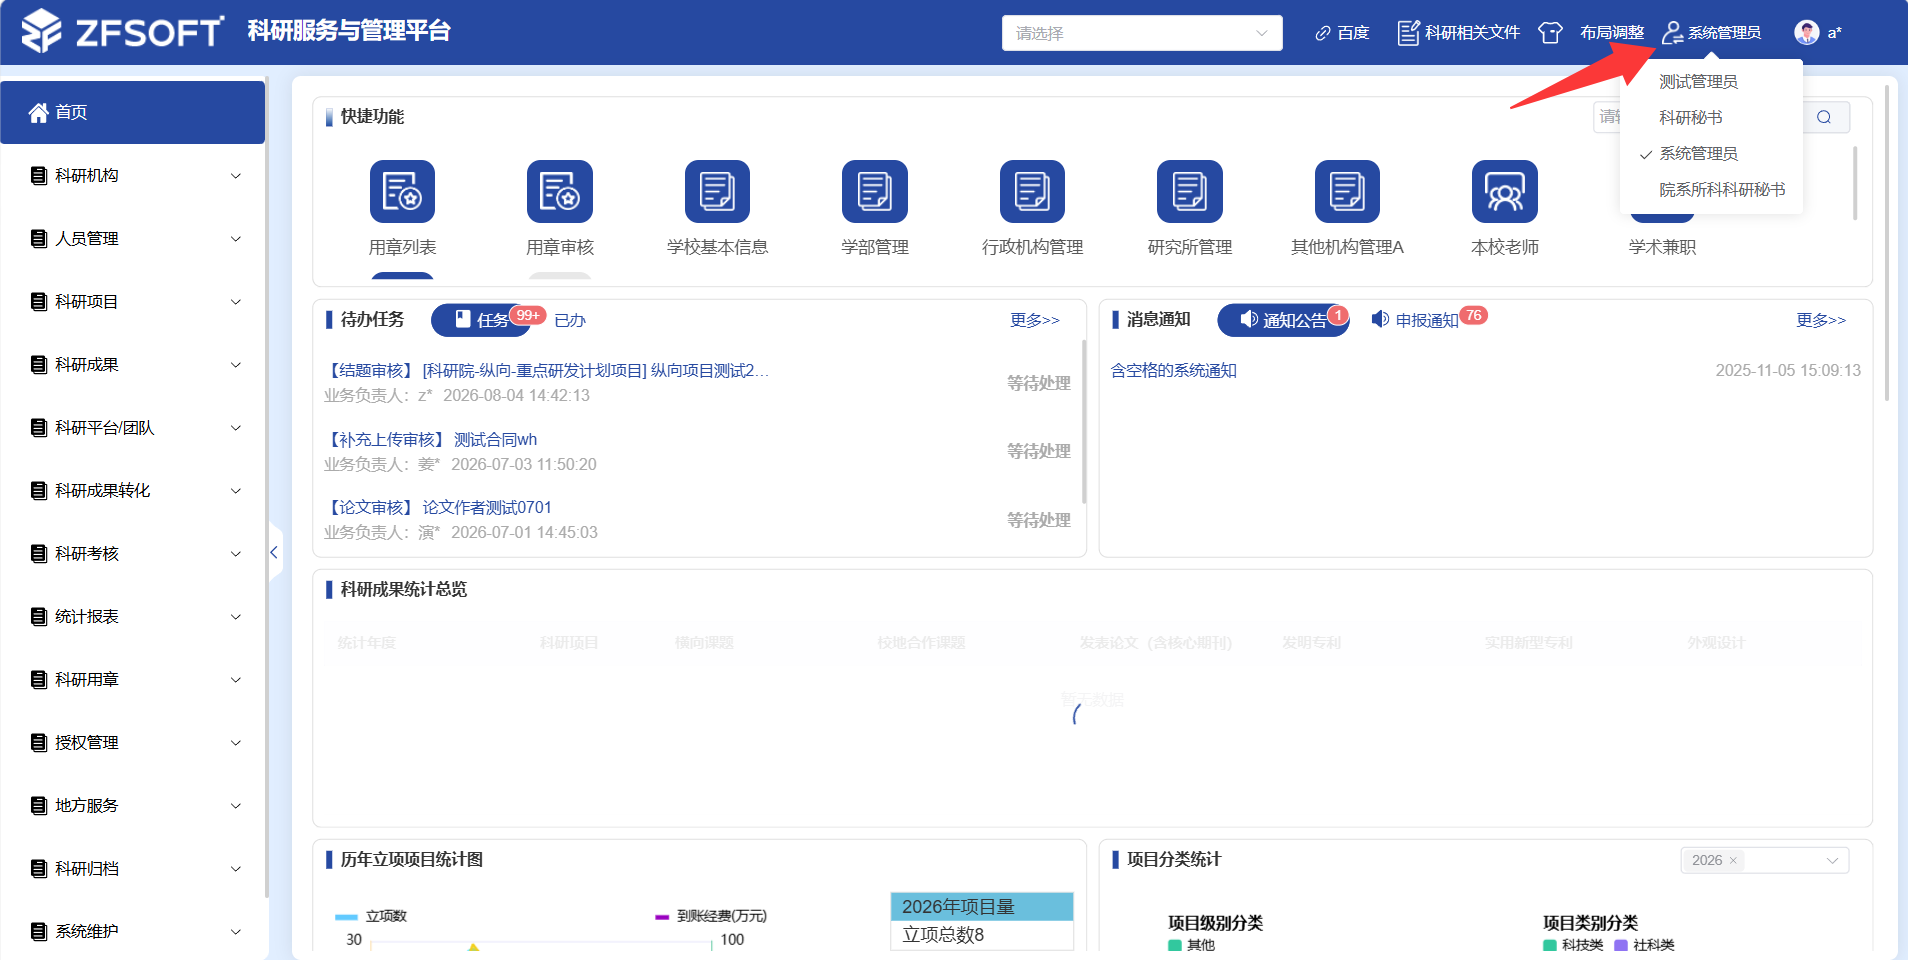 一个用户可以拥有多个角色
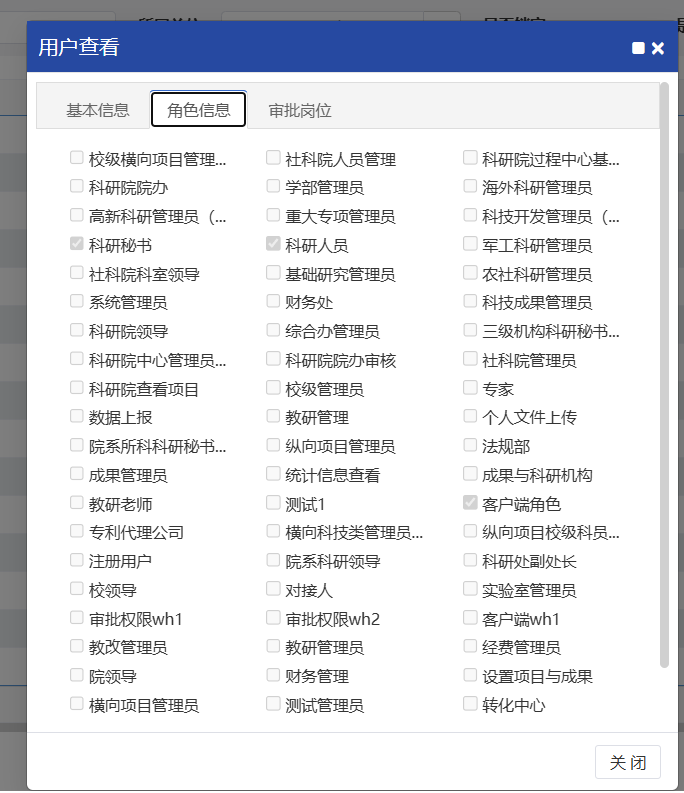
客户端与管理端的功能与业务有显著区分。一个用户可同时拥有客户端角色和管理端角色,但登录时会选择进入哪个端。
2. 内容限制(数据可见范围)
开启后可以针对具体维度对角色进行访问控制:
| 限制维度 | 作用 |
|---|---|
| 项目 | 限定该角色只能看到/操作指定项目 |
| 院系 | 限定该角色只能看到/操作指定院系的数据 |
| 科室 | 限定到科室级 |
| 校区 | 限定到校区级 |
| 成果 | 限定可见的科研成果范围 |
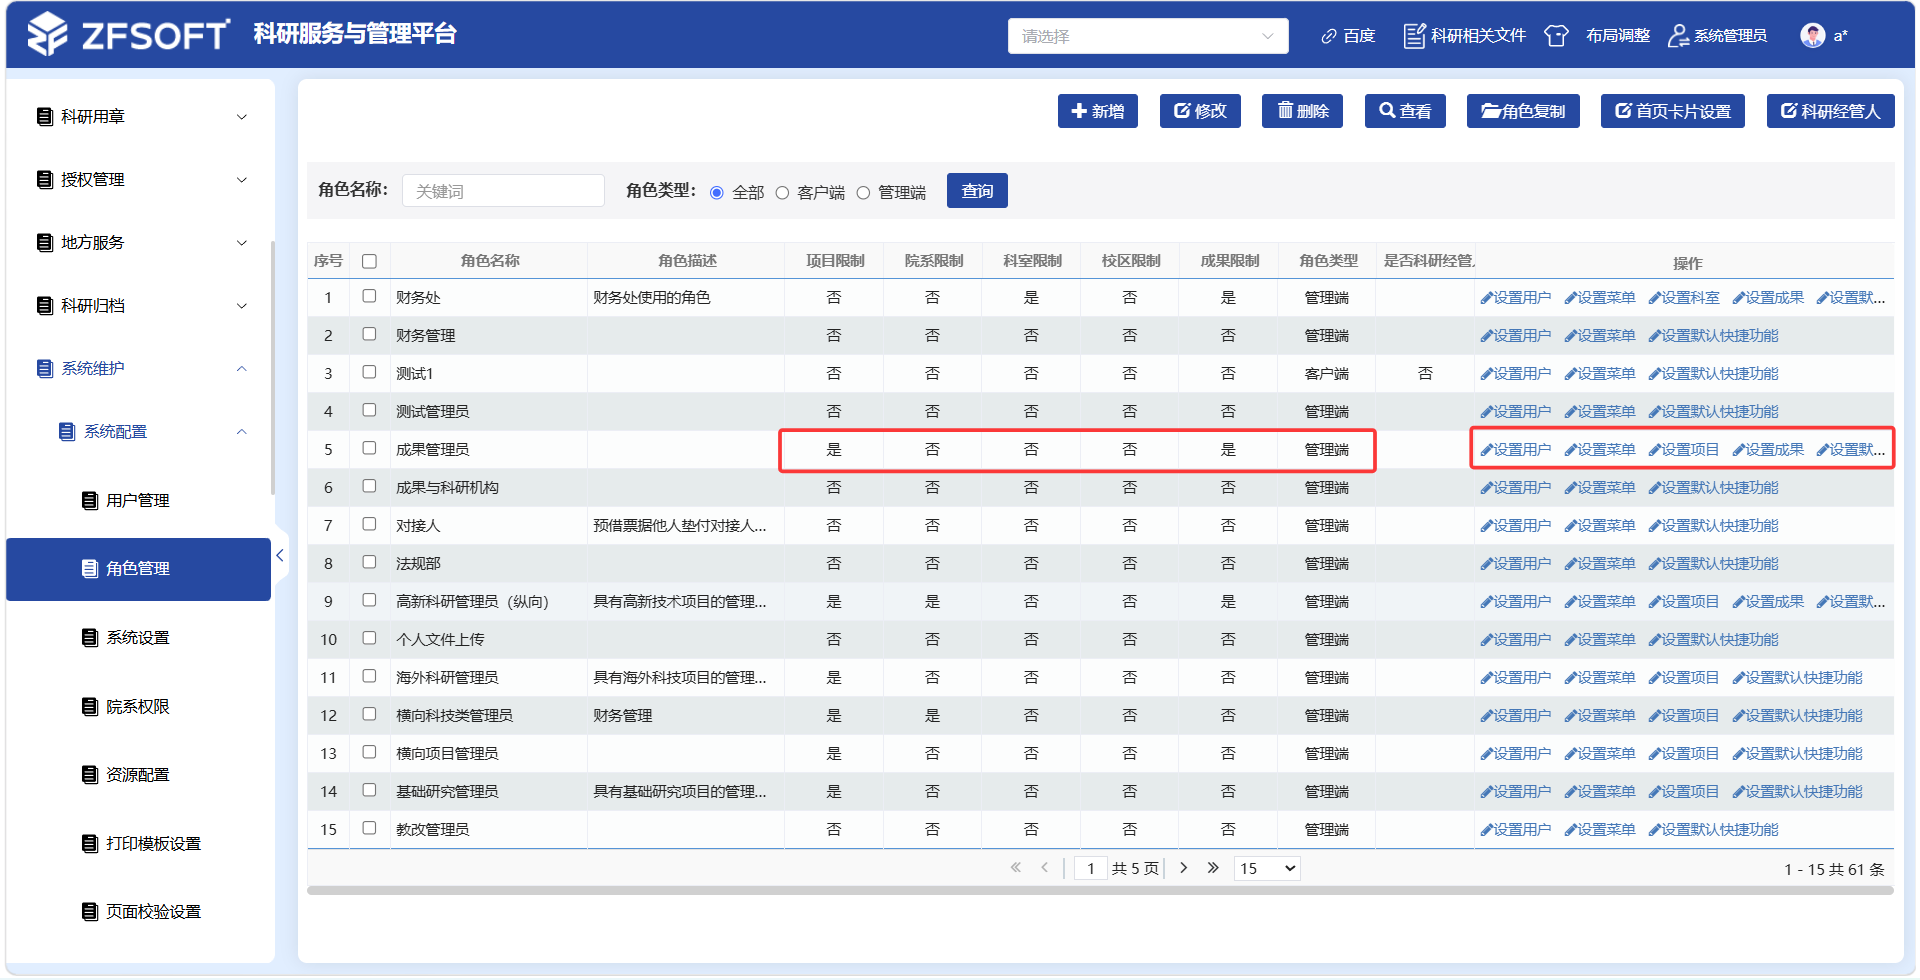
组合使用
这些限制可以组合使用,例如"只能看到 A 学院下 B 校区 C 科室的纵向项目"。
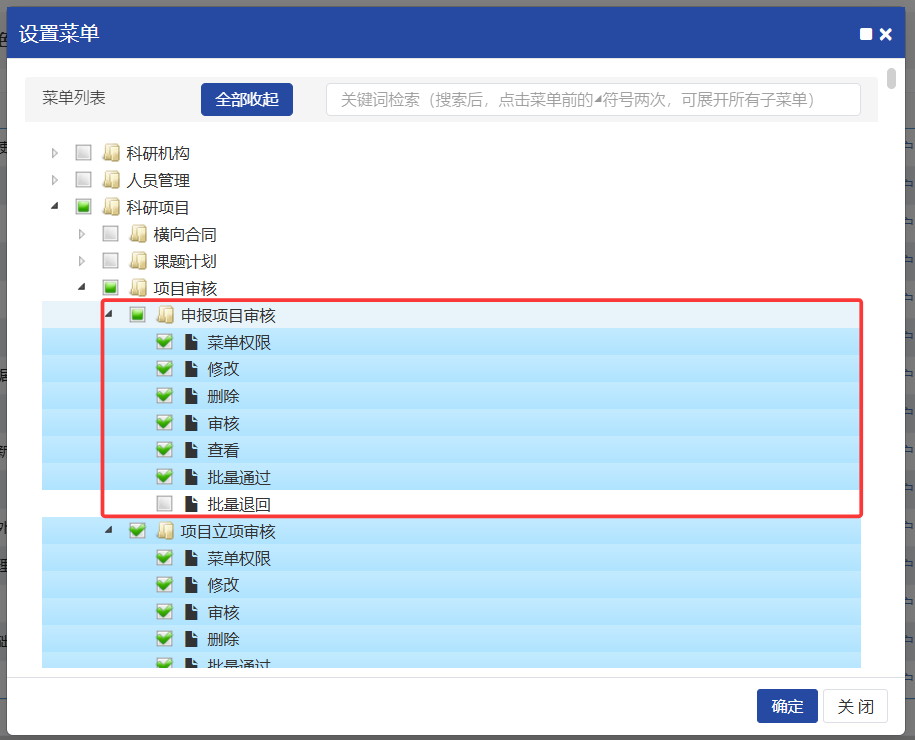
3. 菜单权限
对该角色可访问的菜单项进行控制:
- 粗粒度:可见/不可见某个菜单
- 细粒度:可精细到页面的具体功能,如新增、删除、修改、查询、导出等
4. 审批岗位
详见 审批岗位与审批流程。
每个不同的角色都可以归属多个审批岗位。审批岗位用于与审批流程绑定。